
เตือนภัยระวังฟิชชิ่ง (Phishing)! หลอกระงับบัญชีอีเมลบุคลากรและนักศึกษา มทร.ล้านนา
เผยแพร่เมื่อ : พฤหัสบดี 15 ตุลาคม 2569 โดย Cheryanika Wongtakaew จำนวนผู้เข้าชม 228 คน
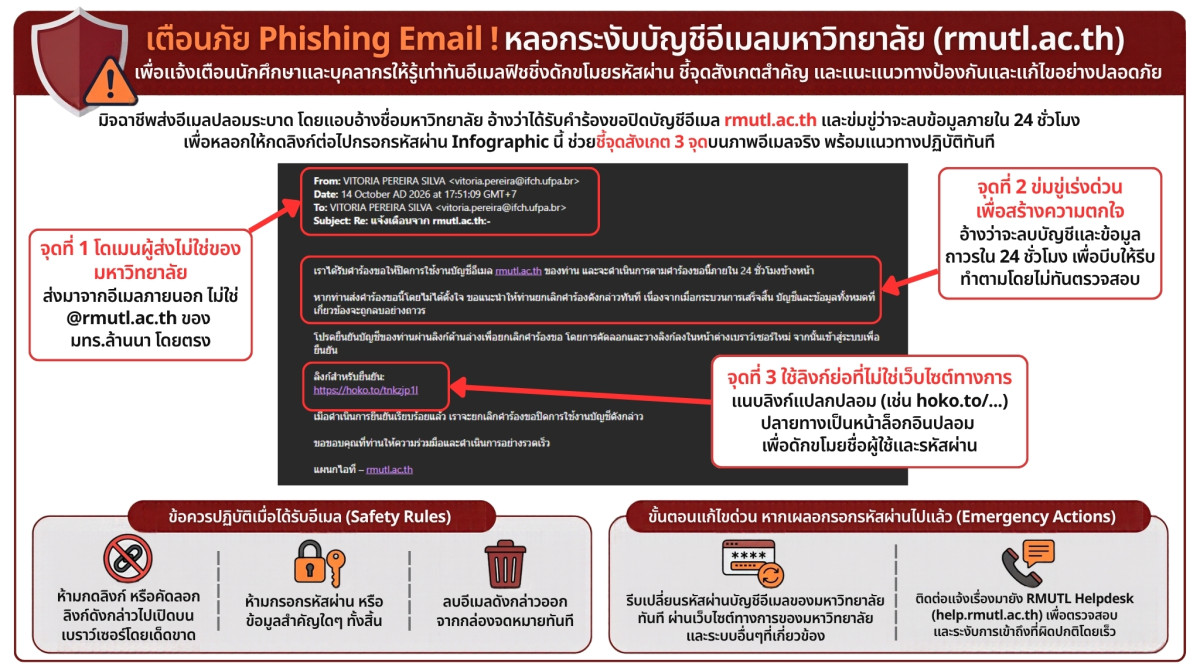
สำนักวิทยบริการและเทคโนโลยีสารสนเทศ มหาวิทยาลัยเทคโนโลยีราชมงคลล้านนา ตรวจสอบพบการแพร่ระบาดของอีเมลหลอกลวง (Phishing Email) เพื่อขโมยรหัสผ่าน โดยมิจฉาชีพแอบอ้างชื่อมหาวิทยาลัยและอ้างว่า "ได้รับคำร้องขอปิดการใช้งานบัญชีอีเมล rmutl.ac.th" พร้อมข่มขู่ว่าจะลบบัญชีและข้อมูลอย่างถาวรภายใน 24 ชั่วโมง เพื่อบีบให้ผู้ใช้งานกดลิงก์ยกเลิกคำร้อง
รายละเอียดอีเมลอันตรายที่ต้องระวัง
- หัวข้ออีเมล (Subject): Re: แจ้งเตือนจาก rmutl.ac.th:-
- อีเมลผู้ส่ง (Sender): ใช้ชื่อและโดเมนที่ไม่ใช่ของมหาวิทยาลัย เช่น vitoria.pereira@ifch.ufpa.br
- พฤติกรรมหลอกลวง: แนบลิงก์ย่อแปลกปลอม (เช่น hoko.to/...) หลอกให้กดเข้าไปกรอกชื่อบัญชีและรหัสผ่านเพื่อ "ยืนยันตัวตนยกเลิกคำร้อง"
จุดสังเกตว่าเป็นอีเมลปลอม
- โดเมนผู้ส่งไม่ตรงกับมหาวิทยาลัย: มหาวิทยาลัยเทคโนโลยีราชมงคลล้านนาจะติดต่อผ่านโดเมน @rmutl.ac.th เท่านั้น จะไม่มีการใช้อีเมลภายนอกส่งแจ้งเตือนเรื่องบัญชี
- สร้างความตื่นตระหนก (Urgency): ใช้คำว่า "จะลบบัญชีภายใน 24 ชั่วโมง" เพื่อให้ผู้รับขาดความรอบคอบและรีบกดทำตาม
- ใช้ลิงก์ย่อหรือไม่ใช่เว็บไซต์ทางการ: ลิงก์ที่ส่งมามุ่งหน้าไปยังหน้าล็อกอินปลอมที่เลียนแบบหน้าเว็บของมหาวิทยาลัย เพื่อดักจับ Username และ Password
แนวทางปฏิบัติ
- ห้ามกดลิงก์ หรือคัดลอกลิงก์ดังกล่าวไปเปิดบนเบราว์เซอร์โดยเด็ดขาด
- ห้ามกรอกข้อมูลส่วนตัว รหัสผ่าน หรือข้อมูลสำคัญใดๆ ทั้งสิ้น
- ลบอีเมลดังกล่าวออกจากกล่องจดหมายทันที
หากเผลอกดลิงก์และกรอกรหัสผ่านไปแล้ว ต้องทำอย่างไร?
- รีบเปลี่ยนรหัสผ่านบัญชีอีเมลของมหาวิทยาลัยทันที ผ่านเว็บไซต์ทางการของมหาวิทยาลัย (account.rmutl.ac.th)
- หากใช้รหัสผ่านเดียวกันนี้กับระบบหรือบริการอื่น (เช่น ธนาคาร, อีเมลส่วนตัว, สื่อโซเชียล) ให้ดำเนินการเปลี่ยนรหัสผ่านของบริการเหล่านั้นด้วยทันที
- ให้ทำการเปิด MFA หรือยืนยันตัวตน 2 ชั้น โดยสามารถดูคู่มือการใช้งานได้ที่ https://arit.rmutl.ac.th/news/31704-mfa
- ติดต่อแจ้งเรื่องมายัง RMUTL Help Desk (help.rmutl.ac.th) เพื่อตรวจสอบและระงับการเข้าถึงที่ผิดปกติโดยเร็ว
รายงานจาก งานรักษาความปลอดภัยทางไซเบอร์ สำนักวิทยบริการและเทคโนโลยีสารสนเทศ มหาวิทยาลัยเทคโนโลยีราชมงคลล้านนา
- สวส.มทร.ล้านนา (หอสมุด) : วันและเวลาให้บริการ เดือนตุลาค...
- ข่าวประชาสัมพันธ์ สวส.มทร.ล้านนา : ศูนย์รวมบริการเทคโนโล...
- ประชาสัมพันธ์โครงการบริการสังคมด้านวิชาการ “กำหนดการสอบม...
- สวส.มทร.ล้านนา เปิดเวทีผู้บริหารพบกลุ่มงาน ร่วมพัฒนา AI...
- สวส.มทร.ล้านนา ร่วมประดิษฐ์ดอกไม้จันทน์ “ดอกชบาทิพย์” สำ...
- เตือนภัยระวังฟิชชิ่ง (Phishing)! หลอกระงับบัญชีอีเมลบุคล...
ออกแบบและพัฒนาโดย สำนักวิทยบริการและเทคโนโลยีสารสนเทศ มหาวิทยาลัยเทคโนโลยีราชมงคลล้านนา