1
โฆษณาบน Search Engine
ผู้ใช้ค้นหา AI/ChatGPT และคลิก Sponsored Result

เผยแพร่เมื่อ : พฤหัสบดี 8 ตุลาคม 2569 โดย สุพิชฌาย์ ถาวรลิมปะพงศ์ จำนวนผู้เข้าชม 110 คน
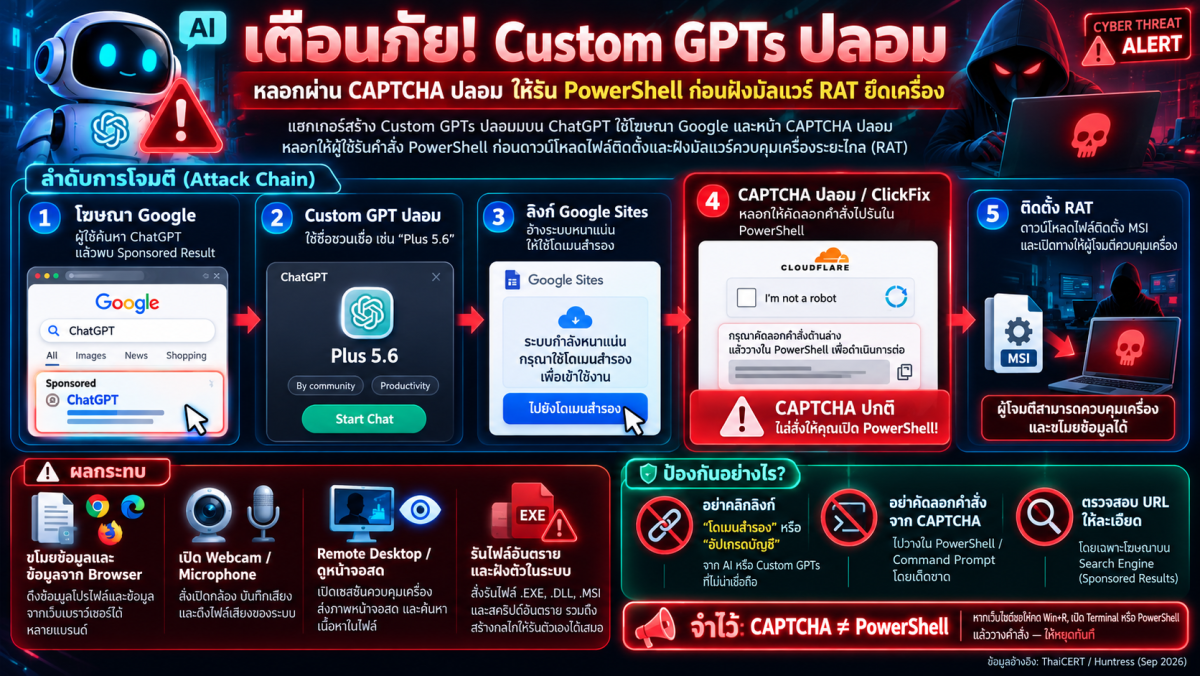
มีรายงานพบผู้ไม่หวังดีใช้ Custom GPT ที่ตั้งชื่อให้น่าเชื่อถือเป็นเหยื่อล่อ ก่อนพาผู้ใช้งานไปยังเว็บไซต์ภายนอก แสดง CAPTCHA ปลอม และหลอกให้คัดลอกคำสั่งไปเปิดใน PowerShell ซึ่งอาจนำไปสู่การติดตั้งมัลแวร์ประเภท Remote Access Trojan (RAT)
ผู้โจมตีอาศัยความน่าเชื่อถือของ AI, Search Engine และบริการ Cloud มาประกอบเป็น Social Engineering Chain
มีรายงานพบผู้ไม่หวังดีสร้าง Custom GPT ที่ตั้งชื่อให้ดูคล้ายบริการหรือรุ่นของ AI ที่น่าเชื่อถือ เช่น “Plus 5.6” และอาศัยโฆษณาบน Search Engine เพื่อเพิ่มโอกาสให้ผู้ใช้งานพบและคลิกเข้าใช้งาน
เมื่อผู้ใช้เข้าสู่ Custom GPT ดังกล่าว อาจพบข้อความอ้างว่า “ระบบหนาแน่น”, “กรุณาใช้งานผ่านโดเมนสำรอง” หรือ “ต้องดำเนินการเพิ่มเติมเพื่อใช้งานต่อ” จากนั้นจะพาไปยังเว็บไซต์ภายนอกเพื่อเข้าสู่กระบวนการหลอกลวงต่อไป
จุดอันตรายสำคัญอยู่ที่การหลอกให้ผู้ใช้ “รันคำสั่งเอง”
ผู้ใช้ค้นหา AI/ChatGPT และคลิก Sponsored Result
ตั้งชื่อและออกแบบให้ดูเหมือนบริการที่น่าเชื่อถือ
อ้างระบบหนาแน่นหรือให้ไปใช้งาน “โดเมนสำรอง”
หลอกให้ผู้ใช้คัดลอกคำสั่งบางอย่าง
สั่งให้เปิด Terminal, Command Prompt หรือ Win + R
เปิดทางให้ผู้โจมตีควบคุมเครื่องจากระยะไกล
จุดสังเกตสำคัญ
CAPTCHA ≠ PowerShell
หากหน้าเว็บที่อ้างว่าเป็น CAPTCHA หรือ Cloudflare สั่งให้คุณกด Win + R, เปิด PowerShell, Command Prompt หรือ Terminal แล้วคัดลอกคำสั่งไปวางและกด Enter ให้ถือว่าเป็นสัญญาณอันตรายทันที
มัลแวร์ประเภท Remote Access Trojan สามารถเปิดทางให้ผู้โจมตีเข้าถึงและควบคุมอุปกรณ์ได้หลายรูปแบบ
ดึงข้อมูลจากเว็บเบราว์เซอร์ โปรไฟล์ระบบ และไฟล์ภายในเครื่อง
ดูภาพหน้าจอ เปิด Remote Session และสั่งงานเครื่องของเหยื่อ
เปิดกล้อง บันทึกเสียง และเข้าถึงอุปกรณ์รับภาพหรือเสียง
สั่งรันไฟล์ EXE, DLL, MSI หรือสคริปต์อันตรายเพิ่มเติม
สร้าง Persistence เพื่อให้มัลแวร์กลับมาทำงานใหม่หลัง Restart
อาจใช้เทคนิคเพื่อหลบการตรวจสอบของระบบรักษาความปลอดภัย
การโจมตีนี้อาศัย Social Engineering ดังนั้น “พฤติกรรมผู้ใช้” คือด่านป้องกันสำคัญ
ระวังข้อความที่อ้างให้ไป “โดเมนสำรอง”, “อัปเกรดบัญชี” หรือดาวน์โหลดโปรแกรมผ่านลิงก์จาก AI
อย่านำคำสั่งจากหน้าเว็บไปวางใน PowerShell, Command Prompt, Terminal หรือ Run หากไม่ทราบว่าคำสั่งนั้นทำอะไร
ผลการค้นหาที่อยู่ด้านบนสุดไม่ได้หมายความว่าเป็นเว็บไซต์จริง ควรตรวจชื่อโดเมนก่อนคลิกทุกครั้ง
ตรวจสอบชื่อผู้พัฒนา รายละเอียด GPT และลิงก์ภายนอก โดยเฉพาะ GPT ที่อ้างว่าเป็นรุ่นพิเศษหรือบริการอัปเกรด
หากคัดลอกคำสั่งจาก CAPTCHA หรือเว็บไซต์ต้องสงสัยไปเปิดใน PowerShell / Command Prompt / Terminal แล้ว ให้ดำเนินการทันที
ออกแบบและพัฒนาโดย สำนักวิทยบริการและเทคโนโลยีสารสนเทศ มหาวิทยาลัยเทคโนโลยีราชมงคลล้านนา